

Saner CVEM
What is Saner CVEM?
Saner CVEM (Continuous Vulnerability and Exposure Management), developed by SecPod, is a cloud-native cybersecurity platform that unifies asset discovery, vulnerability assessment, risk prioritization, and automated patch management. Operating through a single agent and centralized console, the platform continuously scans managed and unmanaged hardware and software assets across Windows, Linux, and macOS endpoints to identify security exposures, configuration drift, and compliance gaps.
Key Capabilities:
- Continuous Asset & Exposure Discovery: Identifies network assets, software inventories, and shadow IT across cloud, endpoint, and on-premises environments without requiring manual asset imports.
- Contextual Risk Prioritization: Prioritizes vulnerabilities by combining Common Vulnerability Scoring System (CVSS) metrics with the Exploit Prediction Scoring System (EPSS), CISA Known Exploited Vulnerabilities (KEV) catalog, Stakeholder-Specific Vulnerability Categorization (SSVC), and asset criticality. Identified weaknesses map directly to the MITRE ATT&CK framework and Common Weakness Enumeration (CWE).
- Integrated Patch & Remediation Management: Connects vulnerability detection directly to remediation, allowing administrators to test, schedule, deploy, and validate software patches and configuration fixes across heterogeneous operating systems from a single interface.
- AI-Powered Posture Anomaly Detection: Uses machine-learning models to monitor more than 100 device parameters, detecting configuration drift and security posture anomalies that standard CVE-based scanners may miss.
- Continuous Compliance Management: Automates configuration assessments against security benchmarks—including CIS, NIST, HIPAA, PCI DSS, and ISO 27001—with automated drift detection and customizable audit reporting.
- Flexible Deployment Architectures: Available as a fully managed SaaS platform, an on-premises datacenter deployment, or an air-gapped installation for isolated, high-security, and operational technology (OT) environments.
Categories & Use Cases
Screenshots




1 / 7
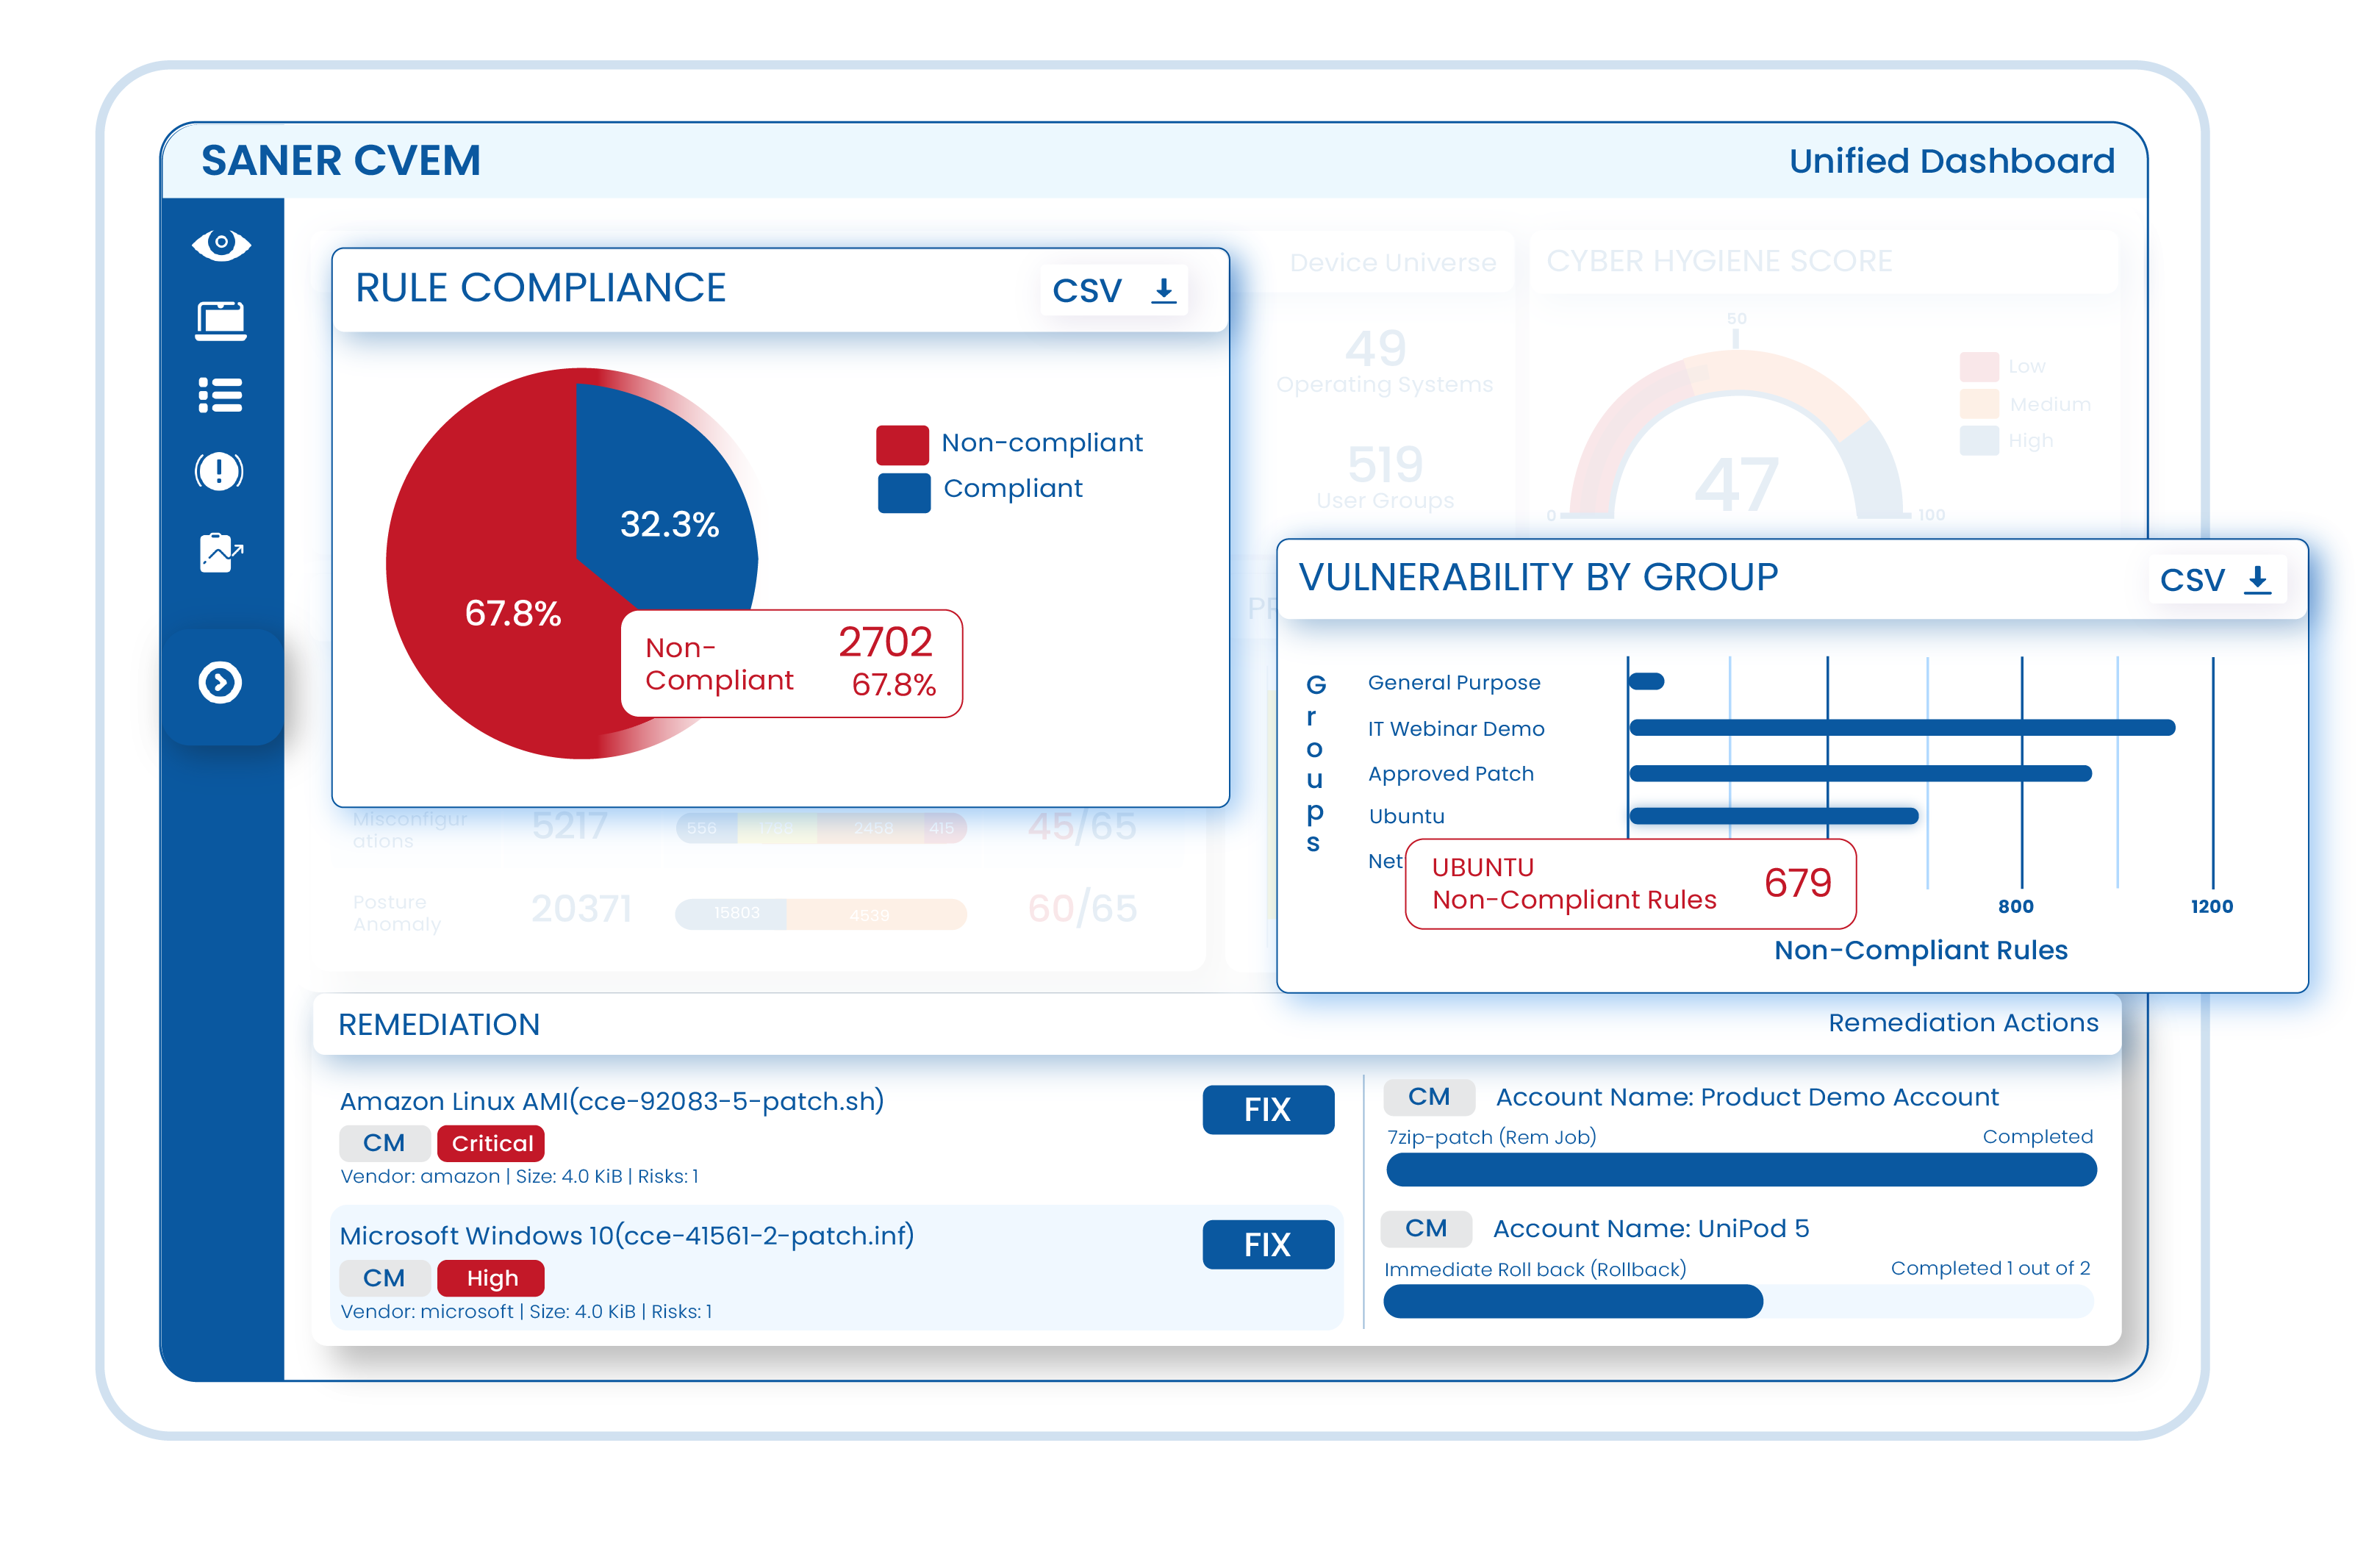
Screenshot of CyberHygiene Score
Technical Details
| Deployment Types | On-Premise, SaaS |
|---|---|
| Operating Systems | Windows, Linux, Mac |
| Mobile Application | No |
| Supported Countries | Global |
| Supported Languages | English |
FAQs
What is Saner CVEM?
Saner CVEM is a unified Continuous Vulnerability and Exposure Management solution that helps organizations continuously discover, assess, prioritize, and remediate security risks across enterprise IT infrastructure. It combines asset discovery, vulnerability management, risk-based prioritization, automated patch management, endpoint management, and compliance assessment in a single platform. With its remediation-first approach, Saner CVEM helps organizations reduce their attack surface, accelerate remediation, simplify security operations, and maintain a stronger preventive security posture.
What are Saner CVEM's top competitors?
CrowdStrike Falcon, Tenable Nessus, and Qualys VMDR are common alternatives for Saner CVEM.
Who uses Saner CVEM?
The most common users of Saner CVEM are from Mid-Size.